Photovoltaik ist in der Schweiz systemrelevant geworden, und damit auch ein mögliches Angriffsziel. Das Nationale Testinstitut für Cybersicherheit (NTC) hat im September 2026 mehr als 50 Schwachstellen in verbreiteten Wechselrichtern und Energiemanagementsystemen gefunden. Wir erklären, was die Studie zeigt, was sie für Gewerbe- und Industrieanlagen bedeutet und welche Fragen Sie Ihrem PV-Partner jetzt stellen sollten.
Was das NTC untersucht hat
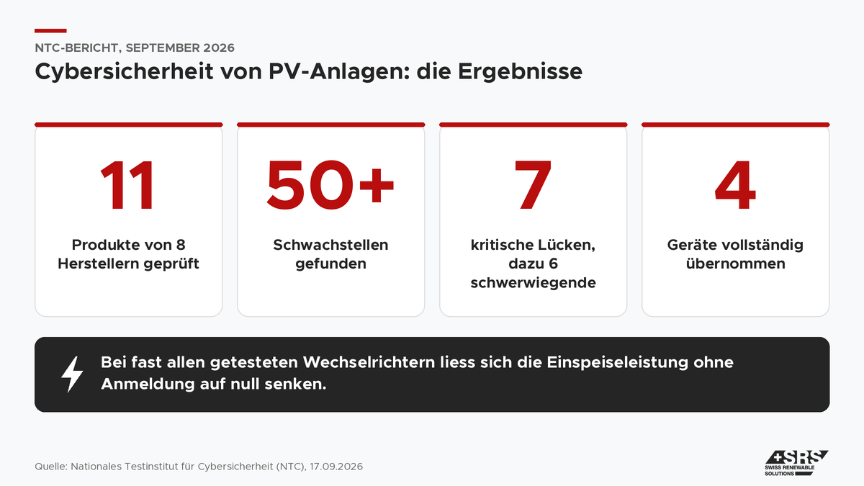
Das NTC hat während rund eines Jahres elf digitale Produkte von acht Herstellern geprüft: sieben Wechselrichter und vier Energiemanagementsysteme (Photon). Die Ergebnisse im Überblick:
- Mehr als 50 Schwachstellen, davon sieben kritisch und sechs schwerwiegend (inside-it).
- Fünf der elf Produkte hatten mindestens eine gravierende Sicherheitslücke.
- Bei vier Produkten gelang es den Experten, die vollständige Kontrolle über das Gerät zu übernehmen (cash).
- Bei fast allen getesteten Wechselrichtern liess sich die Einspeiseleistung ohne Anmeldung bis auf null senken.
- Wiederkehrende Probleme waren voreingestellte Passwörter, ungesicherte Wartungszugänge und eine ungenügende Verschlüsselung (watson).
Die Lücken wurden den Herstellern vertraulich gemeldet. Produktnamen nennt der Bericht bewusst nicht, und die meisten Hersteller haben rasch reagiert (Photon). Hinweise auf absichtlich eingebaute Hintertüren fanden die Fachleute nicht (inside-it). Den vollständigen Bericht finden Sie auf der Website des NTC.
Warum das Thema das ganze Stromnetz betrifft
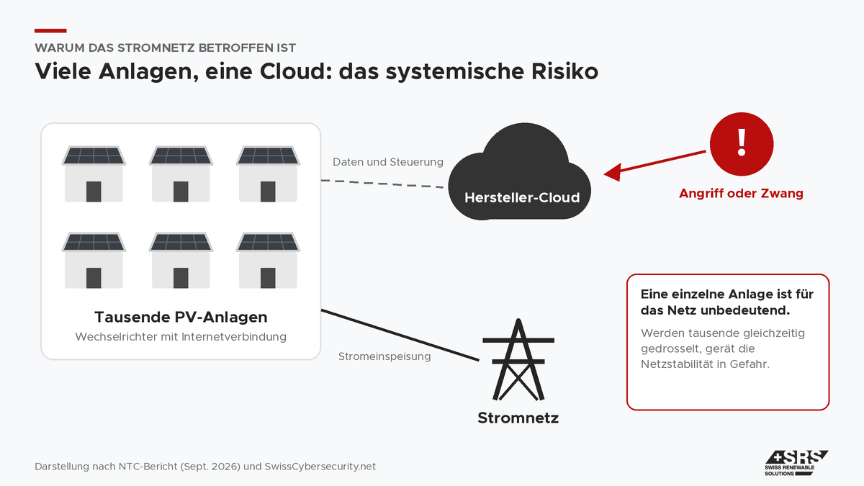
Das Sicherheitsniveau der geprüften Geräte ist laut NTC nicht schlechter als bei anderen vernetzten Produkten. Der Unterschied liegt in ihrer Bedeutung: An sehr sonnigen Tagen deckt Photovoltaik zeitweise mehr als die Hälfte des Schweizer Stromverbrauchs (inside-it).
Die meisten Anlagen sind mit den Servern ihrer Hersteller verbunden. Wird ein Hersteller angegriffen oder unter Druck gesetzt, könnten viele Anlagen gleichzeitig aus der Ferne abgeschaltet werden (SwissCybersecurity.net). Eine einzelne Anlage ist für das Netz unbedeutend, der gesamte Bestand dagegen ist kritische Infrastruktur.
Wichtig: Die Studie fordert ausdrücklich nicht weniger Solaranlagen, sondern mehr Sicherheitsprüfungen. Auch Swissolar hat das Thema unter dem Titel «Stromnetz und Cybersicherheit» aufgegriffen (Swissolar).
Was das für Gewerbe und Industrie bedeutet
Für Unternehmen geht es um mehr als die Netzstabilität. Eine manipulierte Anlage produziert keinen Strom für den Eigenverbrauch, und ein kompromittiertes Energiemanagementsystem kann ein Einfallstor ins Firmennetz sein. Gerade wenn PV-Anlage, Batteriespeicher und Lastspitzenmanagement zusammenspielen, hängt die Wirtschaftlichkeit an einer zuverlässigen und geschützten Steuerung.
Checkliste: 7 Fragen an Ihren PV-Partner
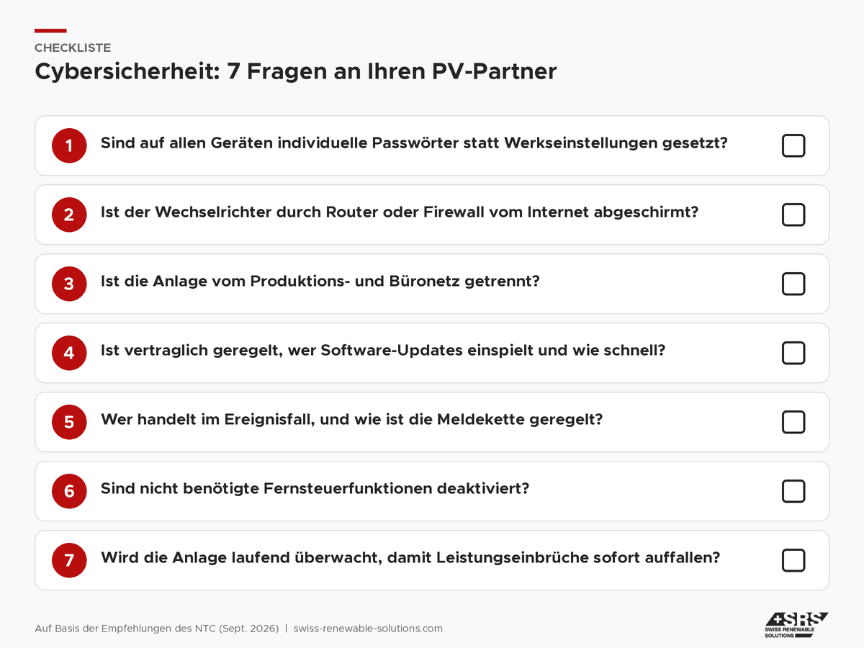
Das NTC empfiehlt individuelle Zugangsdaten, besser geschützte Fernzugriffe, eine Trennung der Anlagen vom übrigen Netzwerk und digital signierte Updates (inside-it). Daraus leiten sich diese Fragen ab:
- Sind auf allen Geräten individuelle Passwörter gesetzt statt der Werkseinstellungen?
- Ist der Wechselrichter direkt aus dem Internet erreichbar, oder schützt ihn ein Router oder eine Firewall?
- Ist die Anlage vom Produktions- und Büronetz getrennt?
- Wer ist vertraglich für Software-Updates zuständig, und wie schnell werden sie eingespielt?
- Wer handelt im Ereignisfall, und wie ist die Meldekette geregelt?
- Werden nicht benötigte Fernsteuerfunktionen deaktiviert?
- Wird die Anlage laufend überwacht, sodass Leistungseinbrüche sofort auffallen?
Die Punkte zu Passwörtern, Internetzugang, Zuständigkeiten und Fernsteuerung entsprechen den Empfehlungen, die das NTC Anlagenbesitzern bei der Übergabe mitgibt (watson).
Regulierung zieht nach
Das NTC fordert Mindestanforderungen für neue Geräte und möchte Cybersicherheit zur Voraussetzung für den Netzanschluss machen (watson). In der EU gilt seit dem 11. September 2026 für Hersteller vernetzter Produkte wie Wechselrichter eine Meldepflicht nach dem Cyber Resilience Act: Aktiv ausgenutzte Schwachstellen müssen innerhalb von 24 Stunden gemeldet werden (Solarliebhaber). Für Unternehmen mit Standorten in der Schweiz und in Deutschland lohnt es sich, beide Entwicklungen im Blick zu behalten.
Der NTC-Bericht ist kein Grund, auf Photovoltaik zu verzichten, aber ein klarer Auftrag, Cybersicherheit von Anfang an mitzuplanen. Beim Solar Contracting plant, baut, betreibt und unterhält SRS die Anlage auf Ihrem Dach. Damit ist der Betrieb der Anlage in einer Hand geregelt, und Sie haben einen festen Ansprechpartner, der die oben genannten Fragen für Sie beantwortet.
Sie möchten wissen, wie gut Ihre Anlage geschützt ist oder eine neue Anlage sicher planen? Kostenlose Beratung buchen oder Kontakt aufnehmen.
Quellen:
Leave a Reply